Journal de fabrication ·
TOAD : garder la maîtrise du déploiement
J’ai conçu TOAD pour déployer plusieurs applications chez Infomaniak avec des outils libres. Le dépôt décrit les ressources OpenStack, la configuration des machines, le routage HTTPS et les procédures d’exploitation.
- Infrastructure as code
- OpenStack
- Déploiement
- Agents IA
- Projet : 2025–2026
- Sans IA jusqu’en 2026 · Puis :IA pour le code : ChatGPT
01 · intention
Pouvoir reconstruire ce que l’on déploie
Dans TOAD (nouvel onglet), je versionne les ressources cloud, la configuration des hôtes, les services et les procédures d’exploitation. C’est de l’infrastructure as code : les modifications se relisent dans un diff, et les mêmes déclarations peuvent servir à un autre environnement. Les secrets en clair et les données applicatives restent hors du code versionné.
Le projet cible aujourd’hui Infomaniak Public Cloud. Il fournit un profil léger à un manager pour évaluer la stack et un profil à trois managers avec un répartiteur de charge Octavia.

02 · architecture
Quatre outils, quatre responsabilités
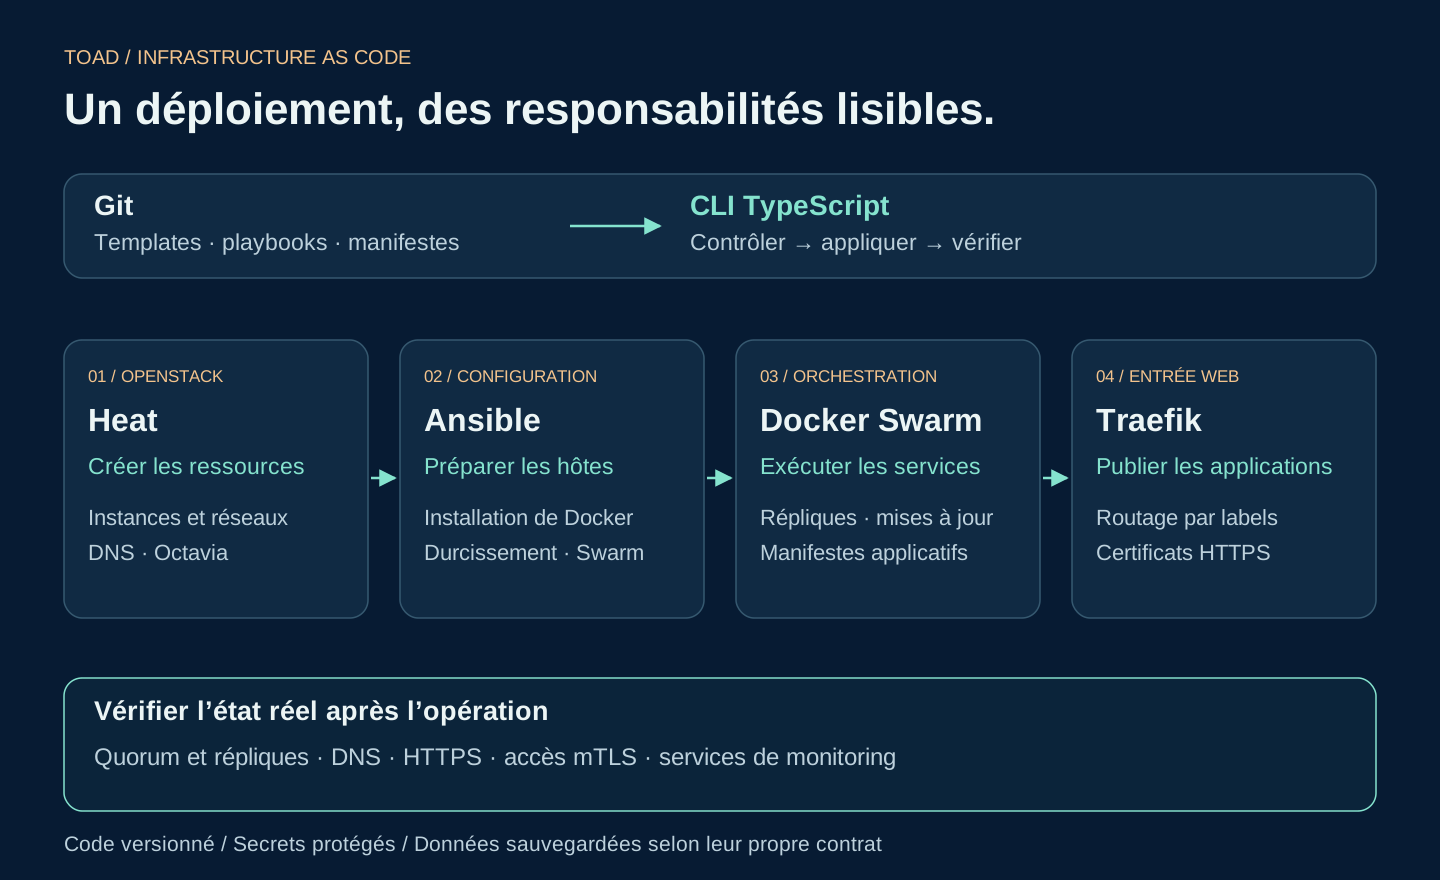
OpenStack Heat décrit les ressources cloud : instances, réseaux, règles de sécurité, DNS et répartition de charge. Ses templates déclarent aussi les liens entre ces ressources. Ansible prépare les machines : installation de Docker, durcissement et configuration du cluster. Docker Swarm exécute les services, gère leurs répliques et leurs mises à jour. Traefik reçoit les requêtes web et les dirige vers les applications. La CLI TypeScript de TOAD coordonne cette chaîne puis vérifie le résultat. Le parcours de déploiement est décrit dans le dépôt (nouvel onglet).
Changer la taille d’une machine ne demande pas de réécrire le routage HTTP ; publier une application ne demande pas de recréer le réseau.
Le socle repose sur des outils libres : OpenStack chez Infomaniak, puis Ansible, Docker Engine/Swarm et Traefik OSS pour configurer et faire tourner la plateforme. Le code de TOAD est publié sous AGPL-3.0-or-later. L’hébergement et les services cloud restent fournis et facturés par Infomaniak.
Pour l’infrastructure as code, TOAD utilise Heat, le service d’orchestration natif d’OpenStack. Terraform a adopté la BSL en 2023 ; sa licence actuelle impose des restrictions à certains usages concurrentiels. Ses anciennes versions sous MPL restent libres, et OpenTofu constitue une alternative sous MPL 2.0. Mon choix de Heat tient à la fois à sa licence libre et à son intégration directe au cloud ciblé. OpenStack fournit la plateforme cloud ; Heat est ici l’outil de provisionnement, au même niveau de responsabilité que Terraform ou OpenTofu. (Heat (nouvel onglet), annonce HashiCorp (nouvel onglet), licence Terraform (nouvel onglet), licence OpenTofu (nouvel onglet))
03 · écosystème
OpenStack, un socle partagé
OpenStack fournit un ensemble de services pour construire un cloud : calcul, réseau, stockage, identité ou orchestration. Il peut être utilisé chez un hébergeur comme dans un cloud privé. Infomaniak en fait le socle de son Public Cloud (nouvel onglet). On le retrouve aussi dans la recherche : le centre de données du CERN (nouvel onglet) s’appuie sur un cloud privé OpenStack.
L’annuaire OpenStack (nouvel onglet) répertorie notamment Infomaniak, Open Telekom Cloud et VEXXHOST. AWS et Google Cloud ont leurs propres services et API ; OpenStack offre une base logicielle partagée que différents acteurs peuvent exploiter. Ses projets officiels suivent les règles de licence du projet (nouvel onglet), centrées sur Apache 2.0.
Les quotas, images, réseaux et services disponibles varient selon l’opérateur. TOAD possède aussi un adaptateur DNS propre à Infomaniak. Pour changer d’opérateur, il faudrait vérifier ces points, adapter la configuration et tester le déploiement.
04 · collaboration
Donner un cadre aux agents IA
J’ai développé le socle de TOAD et ses fonctionnalités principales sans IA. Depuis 2026, j’utilise ChatGPT pour faire évoluer le projet.
Les agents IA peuvent lire les fichiers d’infrastructure, proposer une modification limitée et expliquer les ressources concernées. Je peux relire leur diff, puis utiliser les commandes de diagnostic pour vérifier la proposition sur le système.
TOAD possède un runbook destiné aux agents (nouvel onglet). Il décrit les prérequis, les contrôles, le traitement des erreurs et les opérations qui demandent une autorisation humaine. Les diagnostics structurés évitent de faire dépendre chaque décision de l’interprétation d’un long journal de terminal. Les contextes distinguent les environnements et les verrous d’opération limitent les interventions concurrentes.
Le manifeste d’une application déclare les fichiers autorisés, services, secrets, volumes et vérifications HTTPS. Le validateur contrôle notamment les images fixées par digest, les limites mémoire et la politique de mise à jour. Il refuse des configurations dangereuses comme des ports publiés directement ou le montage du socket Docker dans une application.
Un agent peut préparer un déploiement et fournir les résultats de ses contrôles. Une restauration, une destruction ou un changement DNS reste une décision explicite de l’opérateur. Les accès aux managers restent des accès administrateur, réservés à du code et à des intervenants de confiance.
05 · publication
Du nom de domaine à l’application
Le DNS trouve l’entrée publique. TOAD utilise une zone enfant déléguée à
OpenStack Designate, par exemple platform.example.com. Heat y décrit les
enregistrements de base et le wildcard *.platform.example.com. L’adaptateur
Infomaniak synchronise séparément les enregistrements A du domaine parent,
@ et *. La première délégation NS demande une intervention manuelle.
Traefik choisit le service. Dans Swarm, les labels placés sous deploy.labels
déclarent le nom d’hôte, le port interne et les options TLS. Pour une application
sous le wildcard existant, il suffit de déclarer sa route : aucun nouvel
enregistrement DNS n’est nécessaire. Traefik lit les services Swarm et adapte
son routage à leur configuration.
(Exemple d’application TOAD (nouvel onglet),
documentation Traefik (nouvel onglet))
ACME gère les certificats HTTPS. Le résolveur HTTP-01 sert les routes de la zone enfant. Un second résolveur utilise DNS-01 chez Infomaniak pour le certificat du domaine parent et son wildcard. Traefik prend en charge la demande et le renouvellement ; son état ACME doit être conservé et sauvegardé. Le jeton DNS est un secret Docker ; sa valeur en clair n’apparaît ni dans les labels ni dans le dépôt. (Configuration de l’entrée web (nouvel onglet))

06 · validation
Répéter le déploiement en staging
On peut préparer une stack de staging avec des données de test à partir des
mêmes templates et contrats applicatifs. Il faut lui réserver
un domaine parent et une zone DNS de test : changer seulement le sous-domaine
laisserait la synchronisation DNS modifier les entrées @ et * du parent de production.
Une image identifiée par son digest permet de savoir exactement quelle version
est testée, puis déployée.
Le wildcard et les labels Traefik réduisent le travail nécessaire pour exposer les services de cet environnement. Les vérifications HTTPS déclarées dans le manifeste donnent aussi un résultat attendu, par exemple un statut HTTP 200 après la convergence des services.
TOAD fournit les contextes et les commandes pour organiser ce parcours. La promotion automatique staging → production reste à construire. Les essais ACME doivent également utiliser un résolveur configuré pour le serveur de test de Let’s Encrypt afin d’éviter ses limites d’émission ; ce réglage n’est pas activé par défaut dans le Compose actuel.
07 · continuité
Prévoir aussi l’exploitation
J’ai conçu la CLI pour suivre un déploiement jusqu’à sa vérification : version demandée, nombre de réplicas et accès HTTPS. Le résultat de la commande permet de contrôler ce qui a été publié avant de poursuivre les opérations.
Le dépôt décrit aussi ce qui se passe après la première mise en ligne : contrôle des services, accès administrateur, secrets, journaux et récupération des données. Prometheus, Grafana, Loki et Alertmanager fournissent les outils d’observation. Les notifications d’alerte restent à configurer : le récepteur fourni par défaut est limité à l’affichage dans le tableau de bord.
Les interfaces d’administration sont protégées par un certificat client mTLS. Les applications utilisent des secrets Docker versionnés, avec des références explicites. Les mises à jour Swarm déclarent un retour à la version précédente en cas d’échec. Ce rollback concerne les services : il ne revient pas sur une migration de base de données, et un échec du contrôle HTTPS final est signalé sans déclencher un second rollback automatique.
Les données demandent leur propre stratégie. Le mécanisme actuellement disponible
utilise des volumes locaux attachés à un nœud précis et des archives chiffrées avec
age. Une sauvegarde de volume applicatif ne met pas automatiquement une base au
repos : sa cohérence doit être assurée par l’application ou sa procédure de backup.
La copie des archives sur un stockage indépendant doit aussi être organisée.
Les procédures de stockage (nouvel onglet)
et de reprise (nouvel onglet)
sont documentées dans le dépôt.
Trois managers permettent à Swarm de conserver son quorum après la perte d’un manager. Cela ne garantit pas la disponibilité de toute la chaîne : Traefik tourne aujourd’hui en une seule réplique, sur le manager qui porte son volume de certificats. La perte de ce manager demande une récupération ou une réaffectation. Le runbook rapporte un rebuild et une restauration de Loki réussis ; l’exercice complet de reprise sur une stack jetable reste un chantier ouvert.
08 · choix
Faire évoluer la stack à son rythme
TOAD mutualise l’entrée HTTPS, la configuration et les contrôles de plusieurs applications. Un serveur isolé peut aussi être décrit en code ; TOAD ajoute un contrat applicatif et une orchestration partagés.
A · séparation
Un serveur par projet
Chaque application peut avoir son cycle de vie et ses ressources propres. En contrepartie, les mises à jour système, certificats et outils de suivi sont à maintenir sur chaque installation.
Pertinent pour une isolation forte ou des contraintes différentes.
B · mutualisation
Une plateforme commune
TOAD partage le routage et les conventions de déploiement. Le cluster devient une responsabilité commune ; des conteneurs sur les mêmes hôtes n’offrent pas l’isolation de machines séparées.
Pertinent pour plusieurs applications de confiance, avec des besoins proches.
Swarm garde une surface d’exploitation limitée pour cette échelle. Kubernetes offrirait d’autres possibilités si les besoins de placement, d’intégration ou de gestion du cluster le justifient. Je l’envisage comme une évolution, notamment si d’autres utilisateurs adoptent le projet. Ce serait un autre moteur de déploiement à intégrer et à tester : les labels Traefik et les commandes Swarm ne se transposeraient pas automatiquement.
Les chantiers ouverts concernent la vérification d’une reprise complète, le stockage durable adapté aux applications et la promotion entre environnements.